

En las últimas 48 horas, múltiples fuentes de inteligencia han detectado un incremento significativo de la actividad cibernética iraní tras los recientes bombardeos estadounidenses. En particular, ha habido un aumento del 700 % en ciberataques iraníes hacia infraestructuras israelíes desde el 12 de junio, incluyendo DDoS, phishing y campañas de desinformación que ya se están expandiendo hacia objetivos estadounidenses y aliados.

En el contexto de la creciente escalada de tensión con Irán, un informe de la Agencia de Ciberseguridad y Seguridad de Infraestructura de EE. UU. alertó de posibles ataques por parte de actores iraníes o afines: campañas de denegación de servicio (DDoS), intrusión en dispositivos conectados a internet (IoT), y recopilación silenciosa de datos personales y estratégicos. Tal y como recogen los informes preliminares, se han detectado picos de tráfico anómalo en redes eléctricas, servicios de salud y plataformas de pago.
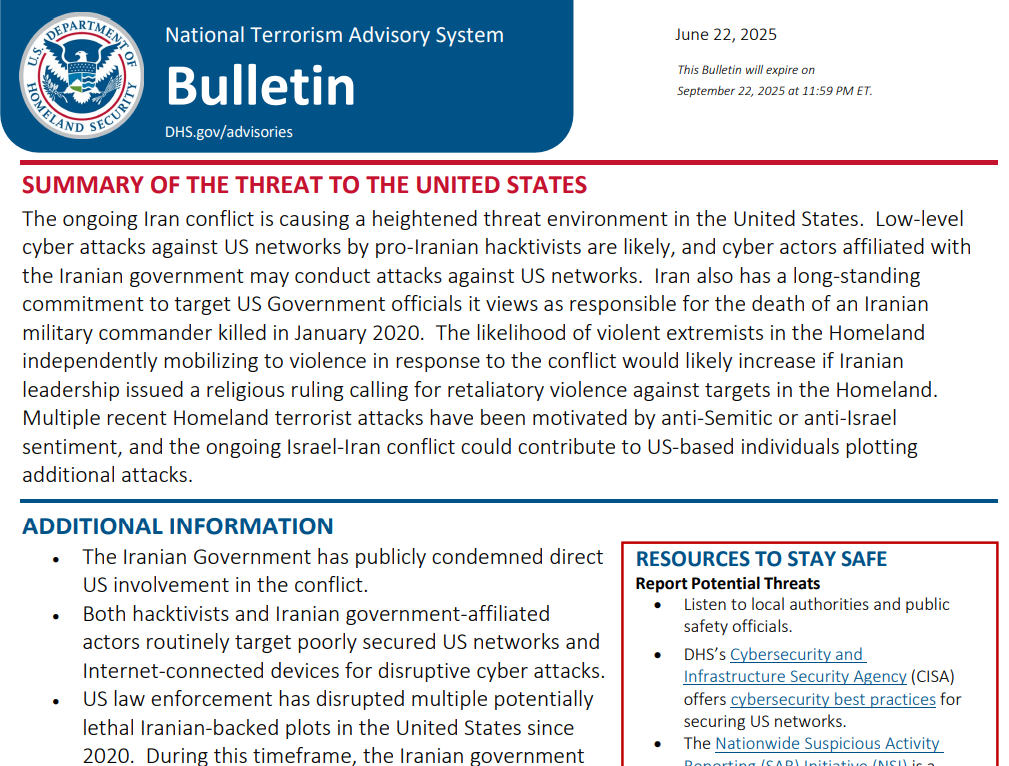
El domingo 22 de junio, el Departamento de Seguridad Nacional (DHS) emitió un boletín del Sistema Nacional de Avisos de Terrorismo (NTAS) alertando de que el conflicto en curso con Irán está generando un entorno de amenaza elevado dentro del país. Según el informe, actores cibernéticos vinculados a Irán, tanto hacktivistas como operadores estatales, están lanzando informáticos de diverso calibre contra redes estadounidenses. El boletín advierte también que, si la cúpula iraní llegara a emitir un decreto religioso llamando a la violencia, aumentaría significativamente el riesgo de atentados en suelo norteamericano, en un escenario donde ya han proliferado incidentes de terrorismo doméstico motivados por sentimientos antisemitas y anti-Israel.
Irán está empleando malware llamado IOCONTROL para comprometer dispositivos de control industrial (como routers, PLCs de gasolineras) tanto en Israel como en Estados Unidos. Hace tan solo dos semanasl la botnet Eleven11bot comprometió la seguridad de más de 86,000 dispositivos IoT, principalmente cámaras de seguridad y grabadoras de vídeo en red (NVR). Detectada por investigadores de Nokia en febrero de 2025, esta botnet ha afectado a sectores como telecomunicaciones y plataformas de juegos en línea. Los atacantes explotan credenciales predeterminadas o débiles y puertos Telnet/SSH expuestos para infectar dispositivos vulnerables. La mayoría de las direcciones IP maliciosas asociadas a Eleven11bot, más del 60%, provienen de Irán, lo que sugiere posibles vínculos estatales. Los ataques han alcanzado volúmenes de tráfico de hasta cientos de millones de paquetes por segundo, con algunas campañas que duran varios días.

Mientras tanto, grupos israelíes vinculados a inteligencia han hackeado y vaciado cuentas del exchange de criptomonedas iraní Nobitex y del banco Sepah, por un valor cercano a los 90 millones de dólares, en lo que se considera una represalia directa. Esta ofensiva cibernética cruzada confirma que el conflicto ya ha migrado plenamente al plano digital.

Irán utiliza ChatGPT para su guerra digital
En los últimos meses Microsoft y la agencia de ciberseguridad de EE. UU. han detectado campañas iraníes de espionaje y manipulación digital, utilizando IA para difundir correos falsos y mensajes propagandísticos eficaces. Irán utiliza un enfoque en tres fases: primero, infiltración técnica en infraestructuras; segundo, amplificación de propaganda a través de redes sociales; tercero, extensión del ataque a países aliados de EE. UU., lo que incluye operaciones encubiertas de desinformación .
Microsoft detectó que grupos estatales iraníes usan ChatGPT para crear correos y publicaciones manipuladoras tanto en redes occidentales como árabes. Los grupos iraníes APT35 (Charming Kitten) y APT33 son actores clave en la ciberestrategia de Irán, especializados en espionaje y ataques cibernéticos. APT35 hace campañas de ingeniería social y phishing contra activistas, periodistas y funcionarios occidentales, mientras que APT33 ataca sectores estratégicos como la energía y la defensa.
Ambos grupos utilizan modelos de lenguaje avanzados como ChatGPT. APT35 recurre a la IA para generar plantillas de correos que simulan comunicaciones legítimas de organizaciones internacionales. APT33, por su parte, emplea IA para mejorar la ingeniería social en ataques dirigidos a empresas del sector energético. “APT35 emplea campañas sofisticadas de spear-phishing dirigidas a funcionarios gubernamentales, periodistas y activistas para robar credenciales y obtener información», señala un informe del Inteligencia de Microsoft del pasado año. Mientras que un informe conjunto de Microsoft y OpenAI de este 2025 denuncia que «Charming Kitten ha demostrado un uso creciente de contenido generado por IA para aumentar la credibilidad de sus correos de phishing».
En las últimas 48 horas, el monitoreo de actividad revela un aumento notable en la actividad de estos grupos, con intentos intensificados de acceso no autorizado a infraestructuras críticas en Estados Unidos y Europa. Según la información recabada por Popes80, APT35 ha lanzado campañas de spear-phishing enfocadas en funcionarios gubernamentales y organizaciones no gubernamentales, mientras que APT33 ha incrementado también sus ataques estratégicos.

Apagón total para dominar el relato: Irán lleva cinco días sin internet
Paradójicamente, pese a la actividad de sus servicios secretos y de infiltración, la población civil afronta su quinto día desonectada. Según la organización de monitoreo NetBlocks , el apagón de Internet en Irán ha entrado en su quinto día, con el país aún en gran medida desconectado del resto del mundo. Aunque se ha registrado una leve restauración parcial de la conectividad, especialmente en redes fijas, el acceso sigue siendo extremadamente limitado.
Tras 72 horas de aislamiento, los servicios de telecomunicaciones permanecen degradados, lo que afecta gravemente la capacidad de la población para mantenerse informada y comunicarse con familiares y seres queridos. Esta situación refleja una estrategia gubernamental de control informativo de puertas adentro durante la escalada bélica.

¿Por qué Irán se ha convertido en una potencia cibernética?
Irán no siempre fue un actor relevante en la guerra digital. Sin embargo, a partir de las sanciones internacionales y el aislamiento tecnológico que sufrió en la última década, el régimen invirtió decididamente en el desarrollo de capacidades internas. A diferencia de otros países, Irán no pudo depender de tecnologías compradas en el extranjero, por lo que impulsó un ecosistema de formación local en ciberseguridad y criptografía, muchas veces con talento reclutado de universidades o mediante cooperación con países como Rusia y China. También creó unidades militares especializadas, como las Fuerzas de Guerra Electrónica del Cuerpo de la Guardia Revolucionaria, que actúan con autonomía y cuentan con un historial probado de infiltración en redes occidentales.
Desde entonces, Irán ha logrado posicionarse como una de las cinco mayores potencias en ciberataques a nivel estatal. Su objetivo no siempre es causar destrucción inmediata, sino desestabilizar lentamente, sembrar el miedo y alterar la percepción pública de seguridad. Y en ese ámbito cuentan también con el apoyo de los rusos, especialistas en la materia.
El pasado mes de enero, Rusia e Irán firmaron un Tratado de Asociación Estratégica Integral que abarca 47 artículos, incluyendo cooperación en ciberseguridad, inteligencia, defensa, y energía nuclear. Este acuerdo establece un marco para fortalecer sus relaciones bilaterales durante los próximos 20 años, con énfasis en la seguridad digital y el rechazo a las sanciones unilaterales.
Además, en junio de 2025, ambos países, junto con Cuba, Venezuela, Corea del Norte y Nicaragua, firmaron una declaración conjunta respaldando la Convención contra el Ciberdelito de la ONU, promoviendo un modelo de gobernanza digital centrado en la soberanía estatal y el rechazo a la injerencia extranjera, algo que también resulta sorprendente cuando la injerencia en la vida política de otros países ha sido el sello distintivo de las acciones de Inteligencia de desestabilización llevadas a cabo por Rusia e Irán.
«Financiar la guerra, pagar la destrucción»: la amenaza de Irán a los inversores occidentales
Un editorial publicado en el diario oficialista Tehran Times, órgano semioficial del régimen iraní, ha elevado el tono del conflicto señalando directamente a agentes privados. Con el título provocador “Your Treasuries Pay for the Bombs – Get Out While You Can”, el texto lanza un mensaje directo a los inversores internacionales: si compras bonos del Tesoro de EE.UU., estás financiando la guerra, y convertirás en objetivo directo de nuestros ataques. “Lo que creías un refugio seguro”, dice el editorial, “podría ser un billete directo al desastre”.
Según los editorialistas, al comprar bonos del Tesoro de EE.UU., los inversores internacionales estarían alimentando la maquinaria bélica estadounidense, ya que esos fondos contribuyen a financiar operaciones militares como los recientes bombardeos en Medio Oriente. Pero Irán va más allá: advierte que sus capacidades militares —desde misiles hasta ciberataques— están listas para responder no solo contra intereses estadounidenses, sino también contra activos económicos y financieros de quienes apoyen indirectamente el conflicto.
La amenaza de Irán debe interpretarse en dos ámbitos. El militar, donde aseguran tener capacidad real de golpear “activos estratégicos y líneas económicas vitales”, y el financiero, lanzando una amenaza directa a empresas y fondos a retirarse inmediatamente del mercado de bonos del Tesoro, advirtiendo que podrían ser blanco de ataques iraníes.
Expertos en inteligencia financiera consultados por Popes80 coinciden en que la amenaza parece más simbólica que operativa en este punto, pero no descartan una escalada con ataques de infraestructuras digitales, como en Aramco en 2012 o Colonial Pipeline en 2021, campañas de desinformación para dañar la confianza en mercados, y uso de proxies regionales para dañar intereses comerciales occidentales.
Según datos del Departamento del Tesoro estadounidense, cerca del 25% de la deuda pública está en manos extranjeras. Los principales tenedores incluyen Japón, China, Reino Unido, Luxemburgo, y fondos soberanos del Golfo. Si bien Irán no tiene herramientas para golpear directamente esos fondos, el mensaje está diseñado para fracturar la narrativa del “bono seguro”, y sembrar dudas entre inversores más sensibles a los riesgos éticos o geopolíticos.
El artículo del editorialista Theran Times, publicado en inglés, no es solo propaganda: es una pieza de guerra híbrida. Busca reposicionar a Irán no como una amenaza aislada, sino como un actor capaz de influir en el tablero global financiero. “Si te quedas, no solo estarás financiando la guerra —estarás pagando tu propia destrucción”, sentencia el editorial.
Mientras los misiles vuelan sobre Oriente Medio, la batalla por la opinión pública y el control económico se libra también en los editoriales, en los medios de comunicación, en los que el dinero iraní lleva años infiltrándose en todo Occidente, financiando diarios y televisiones extremistas que contribuyan a generar caos y desinformación en Europa y Estados Unidos. Y lo que antes eran armas de destrucción, ahora también son instrumentos de persuasión financiera.